

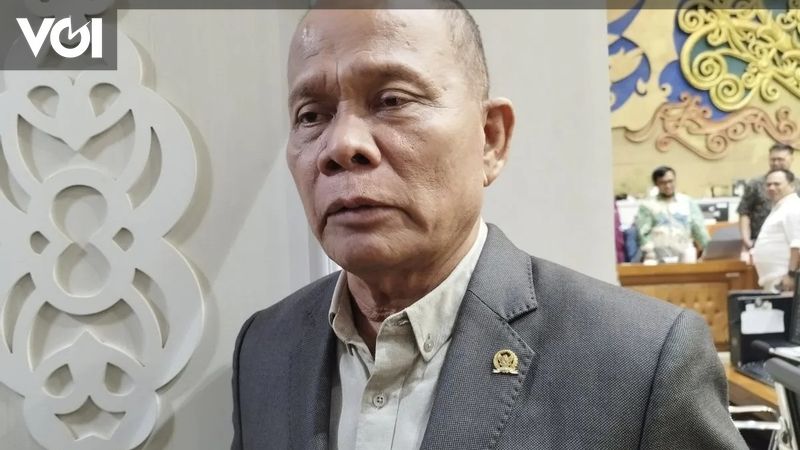
JAKARTA – Insiden keamanan data nantinya wajib dilaporkan paling lambat 1×24 jam. Ketentuan itu menjadi salah satu dari delapan poin utama dalam Rancangan Undang-Undang Satu Data Indonesia yang telah disetujui DPR untuk disahkan menjadi undang-undang.
Wakil Ketua Badan Legislasi DPR RI Sturman Panjaitan mengatakan RUU Satu Data Indonesia terdiri atas 20 bab dan 141 pasal. Aturannya mencakup kelembagaan, standar data, keamanan, pertukaran data, hingga penyelesaian sengketa.
“Bangsa yang tidak mengenali datanya sendiri akan mudah dikenali, dipetakan, bahkan dikendalikan oleh pihak lain,” kata Sturman dalam Rapat Paripurna DPR di Kompleks Parlemen, Jakarta, dikutip dari Antara, Selasa, 6 Oktober.
Ia mengatakan RUU tersebut berdiri di atas dua hak konstitusional yang harus berjalan seimbang, yakni hak masyarakat memperoleh informasi dan hak atas pelindungan diri pribadi. Pengelolaan data, menurut dia, juga berkaitan dengan ketahanan nasional.
RUU mengatur pembentukan Data Dasar Nasional atau DDN yang dikuasai negara dan menjadi rujukan dalam perencanaan pembangunan, kebijakan fiskal dan anggaran, penyaluran bantuan sosial, serta kebutuhan strategis nasional lainnya.
Data juga akan dikelompokkan dalam enam klaster dan diklasifikasikan menjadi data terbuka, terbatas, serta tertutup.
RUU turut mengatur pembentukan lembaga penyelenggara Satu Data Indonesia yang bertanggung jawab kepada Presiden. Lembaga ini bertugas mengoordinasikan pembina data, produsen data, dan wali data tanpa memusatkan seluruh penguasaan data pada satu institusi.
Standar data, metadata, kode referensi, data induk, dan katalog data nasional juga wajib diterapkan oleh seluruh produsen dan wali data.
Untuk pertukaran data, RUU mengatur interoperabilitas tanpa harus memusatkan fisik seluruh basis data. Kepemilikan, penguasaan, dan tanggung jawab pengelolaan tetap berada pada produsen data masing-masing.
Bagian keamanan menjadi salah satu poin penting. Standarnya ditetapkan oleh lembaga yang menangani keamanan siber dan persandian, disertai penggunaan infrastruktur kriptografi, sertifikat digital, audit keamanan, dan audit kedaulatan data.
RUU juga mewajibkan insiden keamanan dilaporkan paling lambat 1×24 jam.
Masyarakat diberi ruang untuk menyampaikan masukan, melaporkan dugaan penyalahgunaan data, melakukan pengawasan partisipatif, hingga memberikan data secara sukarela.
Untuk sengketa, penyelesaian lebih dulu diarahkan melalui jalur nonlitigasi. Mediasi dilakukan paling lama 14 hari kerja dan dapat diperpanjang maksimal 14 hari kerja.
“Rumusan tersebut menegaskan pembagian peran yang jelas agar tidak ada tumpang tindih dan tidak ada kekosongan tanggung jawab,” ujar Sturman.
Ia menambahkan aturan Satu Data Indonesia tetap bergantung pada kualitas aparatur yang menjalankannya. Menurut Sturman, kemampuan memahami teknologi dan data tidak cukup hanya tertulis dalam regulasi.
RUU Satu Data Indonesia kemudian mendapat persetujuan dalam Rapat Paripurna Ke-9 DPR Masa Persidangan I Tahun Sidang 2026–2027 untuk disahkan menjadi undang-undang.
Add VOI as a Preferred Source
Follow VOI news updates across Google.
+