

JAKARTA – Peretas memanfaatkan Custom ChatGPT untuk menyebarkan malware Remote Access Trojan (RAT) melalui rekayasa sosial yang mengarahkan korban menjalankan perintah berbahaya di komputer mereka.
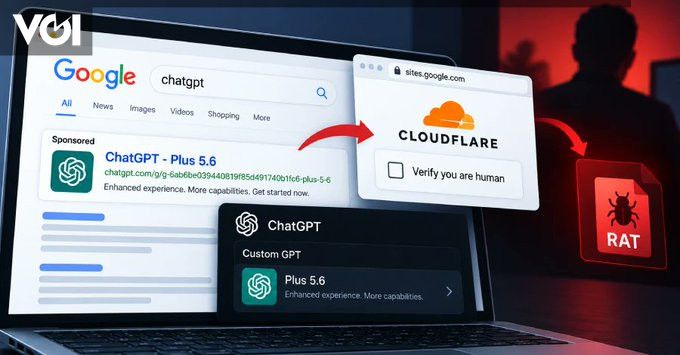
Kampanye tersebut ditemukan peneliti keamanan siber Huntress. Dalam aksinya, pelaku memanfaatkan iklan berbayar di Google untuk mengarahkan pengguna ke model ChatGPT khusus yang kemudian digunakan sebagai bagian dari rangkaian serangan.
Serangan bermula ketika pengguna mencari kata “chatgpt” di Google. Iklan bersponsor yang muncul di bagian atas hasil pencarian dapat mengarahkan pengguna ke Custom GPT bernama “Plus 5.6” yang berada di domain resmi ChatGPT.
Karena model tersebut berada di situs resmi OpenAI, pengguna dapat menganggap tautan tersebut aman. Namun, setelah percakapan dimulai, chatbot menampilkan pemberitahuan palsu bernama “Service Availability Notice”.
Chatbot tersebut mengklaim server utama sedang mengalami kelebihan beban dan menyarankan pengguna mengakses tautan cadangan di Google Sites agar tidak perlu menunggu.
Halaman cadangan tersebut kemudian menampilkan pemeriksaan Cloudflare palsu. Metode ini memanfaatkan teknik rekayasa sosial ClickFix yang mengarahkan pengguna untuk menyalin kode tertentu dan menjalankannya melalui terminal PowerShell.
Setelah perintah dijalankan, kode tersebut secara diam-diam mengunduh installer bernama ISOSimple.msi dan menempatkannya di folder sementara untuk memulai proses pemasangan malware.
Pelaku juga menggunakan sejumlah teknik untuk menghindari deteksi perangkat lunak keamanan. Pada versi awal kampanye, mereka memanfaatkan file perangkat lunak yang sah untuk menjalankan kode berbahaya.
Salah satu metode menggunakan aplikasi Canon yang telah ditandatangani secara digital bernama COTFileReadApp.exe. Payload berbahaya kemudian disembunyikan di dalam file yang tampak seperti file audio .WAV.
Pada perkembangan berikutnya, pelaku beralih menggunakan executable dari Stardock dan menyembunyikan kode berbahaya di dalam paket Microsoft NuGet.
Setelah payload lengkap masuk ke komputer korban, malware tersebut memasang Remote Access Trojan atau RAT. Malware ini memungkinkan penyerang memperoleh akses desktop dari jarak jauh, mengakses kamera dan mikrofon, serta mengendalikan file di komputer korban.
Malware tersebut juga membuat kunci baru pada Windows Registry dan tugas terjadwal bernama “Canon Configuration Reader”. Mekanisme tersebut memungkinkan malware berjalan kembali ketika sistem Windows dinyalakan.
Huntress mencatat lebih dari 40 insiden yang berkaitan dengan halaman Google Sites tersebut. Peneliti memastikan sedikitnya dua insiden memiliki keterkaitan langsung dengan Custom GPT.
OpenAI menarik model pertama yang digunakan dalam kampanye tersebut pada 25 September. Namun, peneliti menemukan varian kedua yang masih aktif dua hari kemudian.
Kampanye tersebut berlangsung ketika OpenAI juga berencana menghentikan Custom GPT pada 11 Desember. Temuan ini menunjukkan fitur Custom GPT masih dimanfaatkan pelaku untuk mengarahkan pengguna ke rangkaian serangan malware sebelum layanan tersebut dihentikan.
Add VOI as a Preferred Source
Follow VOI news updates across Google.
+