

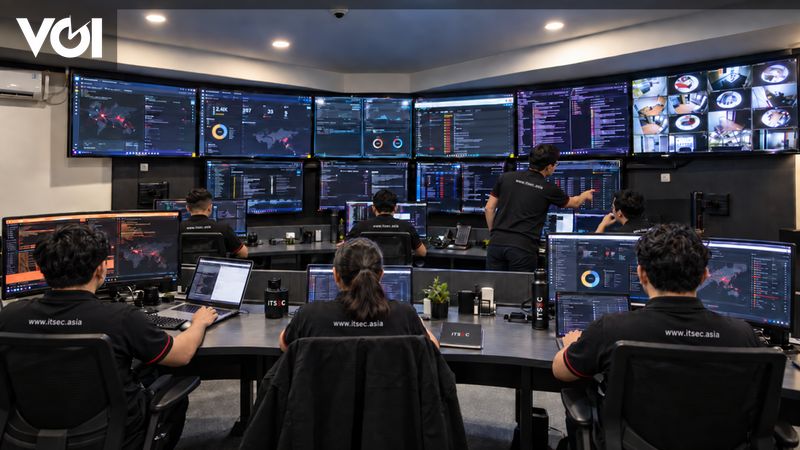
JAKARTA – PT ITSEC Asia Tbk (ITSEC Asia), perusahaan keamanan siber dan AI di Indonesia dan kawasan Asia Pasifik, merilis whitepaper terbaru bertajuk From Sample to Signal: Uncovering the GodDamn Ransomware Operation.
Dalam riset ini, tim Threat Intelligence ITSEC Asia menganalisis ransomware bernama GodDamn dan menemukan berbagai aktivitas yang dapat menjadi sinyal awal serangan.
Beberapa di antaranya adalah eksekusi program mencurigakan, perubahan pada pengaturan sistem, pemindaian jaringan internal, hingga modifikasi file dalam jumlah besar yang biasanya dilakukan sebelum proses enkripsi data dimulai.
Penelitian tersebut juga menunjukkan bahwa ransomware ini mampu berjalan dan mengenkripsi data pada sistem operasi Windows maupun Linux.
Dalam salah satu kasus yang dianalisis, pelaku terlebih dahulu memperoleh akses ke sistem korban melalui koneksi jarak jauh (remote access), lalu mengumpulkan kredensial atau data akses pengguna.
Setelah itu, pelaku melakukan pemetaan jaringan dan berpindah ke perangkat lain di dalam jaringan sebelum akhirnya menyebarkan ransomware. ITSEC Asia mencatat sedikitnya 10 perangkat telah terdampak sebelum ransomware dijalankan.
Melihat hal tersebut, Patrick Dannacher, President Director ITSEC Asia, mengatakan bahwa organisasi perlu melihat ransomware sebagai proses intrusi, bukan sekadar malware yang mengenkripsi file.
“Ransomware sering kali baru terlihat ketika file sudah terenkripsi dan operasional mulai terganggu. Padahal sebelum itu, penyerang bisa saja sudah memperoleh akses, mengumpulkan kredensial dan bergerak di dalam jaringan,” kata Patrick.
Untuk itu, ITSEC Asia menyarankan organisasi memperkuat kemampuan mendeteksi perilaku mencurigakan di perangkat dan jaringan, meningkatkan visibilitas aktivitas sistem, serta memastikan infrastruktur pencadangan (backup) dan pemulihan data terlindungi dengan baik.
Tim keamanan juga disarankan memantau aktivitas seperti akses jarak jauh yang tidak biasa, upaya pemindaian jaringan, perpindahan akses antarperangkat, perubahan file dalam jumlah besar, hingga usaha menonaktifkan sistem keamanan.
“Semakin cepat organisasi dapat menghubungkan sinyal dari identitas, endpoint dan jaringan, semakin besar kesempatan untuk menghentikan serangan sebelum mencapai sistem yang lebih kritis,” tegasnya.
Add VOI as a Preferred Source
Follow VOI news updates across Google.
+